Blog
HétköznapiMi lehet ijesztőbb annál, mint amikor tényleg figyelnek?
2026. október 31.
# Hogyan tudja a Facebook, hogy mire kerestél rá? (Nem, nem a mikrofonod hallgatja!)
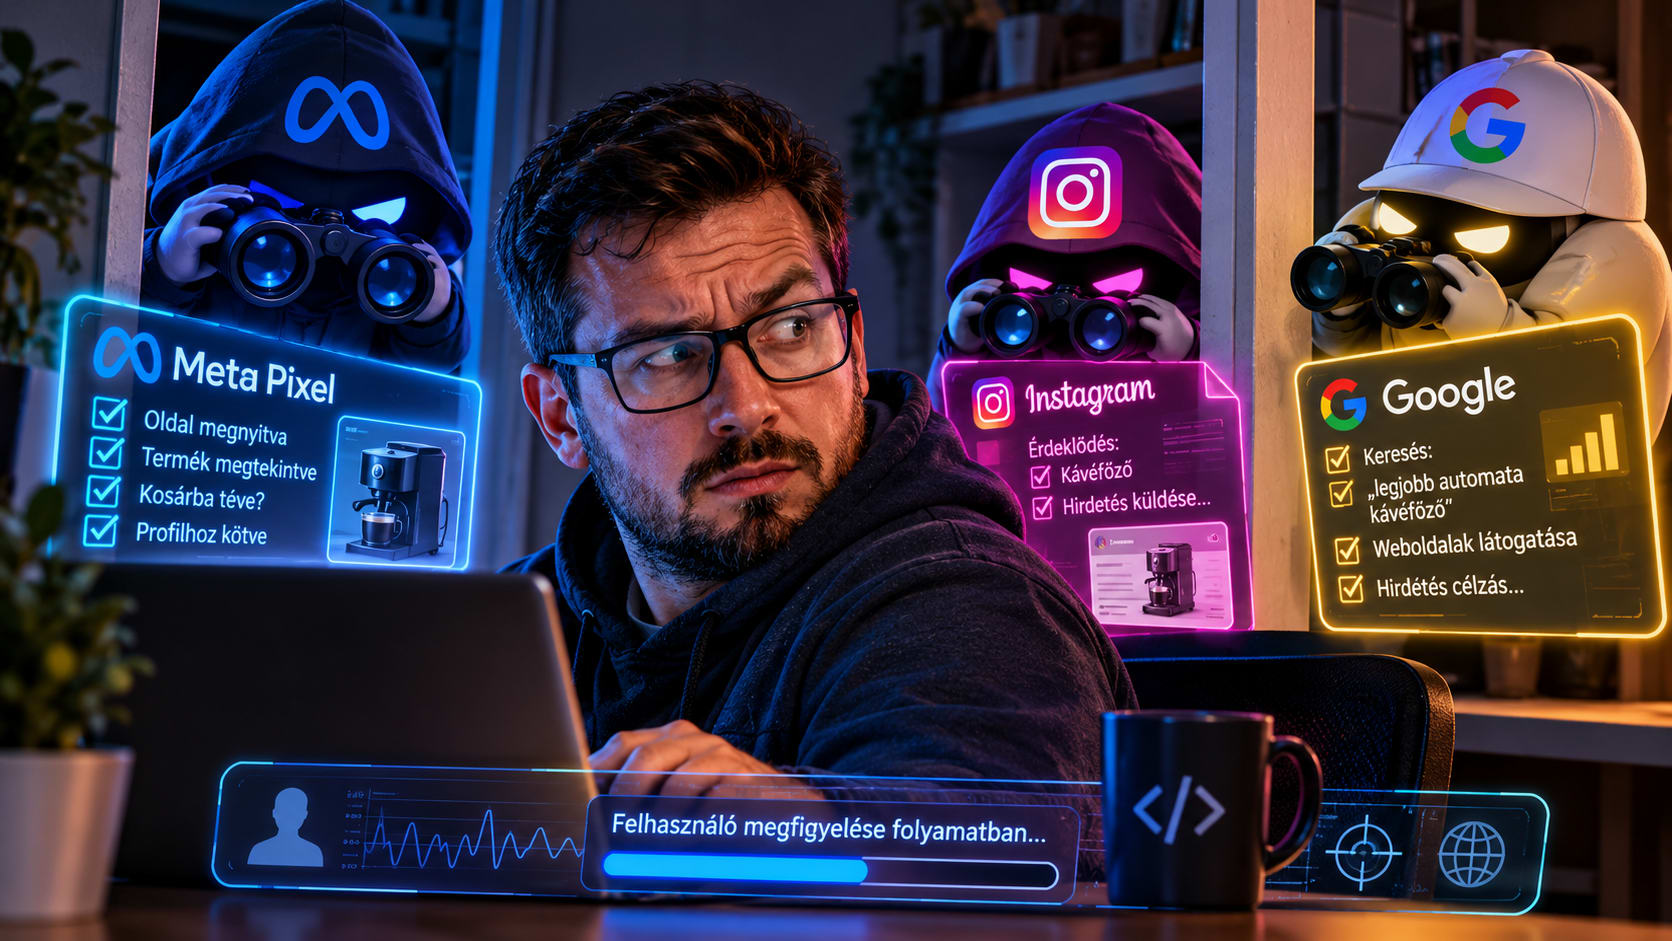
Biztosan veled is megtörtént már a klasszikus eset: beírod a Google-be, hogy „legjobb automata kávéfőző", átkattintasz két webshopra, majd 3 perc múlva megnyitod a Facebookot, és bumm: szembejön a pontosan ugyanaz a kávéfőző, kedvezményes áron.
Ilyenkor az embernek önkéntelenül is kinyílik a paranoia-csapja:
„Jézusom, a telefonom lehallgat?! Tegnap este még csak beszéltem erről a kávéfőzőről a konyhában!"
Nyugalom, Mark Zuckerberg nem ül a fülhallgatód mögött egy sötét szobában, és a telefonod mikrofonja sem izzad a háttérben. A valóság ennél sokkal kifinomultabb, olcsóbb és — mellesleg — jóval hatékonyabb.
Nézzük meg, hogyan követi a Meta a digitális lábnyomodat a weboldalakon keresztül, mi az a Meta Pixel, és mi történik akkor, amikor a böngésződdel önként adod át az ujjlenyomatodat (fingerprinting) a hirdetőknek.
## 1. A Meta Pixel: A digitális szellem a webshopban
Képzeld el, hogy besétálsz egy ruhaboltba. Nem veszel semmit, csak megállsz a piros bőrdzsikik előtt, nézegeted a címkét fél percig, majd kisétálsz. Kívülről úgy tűnik, nem történt semmi.
A valóságban viszont a bolt ajtajában állt egy láthatatlan jegyzetelős emberke, aki azonnal felírta a blokkjára:
- „A 402-es számú látogató épp 35 másodpercig nézte a piros bőrdzsikit."
Amint kisétálsz az utcára, ez az emberke elszalad a Facebookhoz, és leadja a drótot:
„Hé! A haverunk megint bőrdzsikiket nézeget. Csapjatok le rá egy hirdetéssel, amíg meleg a pite!"
Webes környezetben ezt a láthatatlan jegyzetelőt Meta Pixelnek (korábban Facebook Pixel) hívják.
Hogyan működik a gyakorlatban?
- A weboldal tulajdonosa beépít egy apró JavaScript kódrészletet a weboldalába.
- Amikor megnyitod az oldalt, ez a kód lefut a böngésződben.
- Elküldi a Meta szervereinek az eseményt: mit néztél meg, mire kerestél rá az oldal saját keresőjében, mit tettél a kosárba.
- Ha a böngésződben be vagy jelentkezve a Facebookra (vagy el van mentve a sütid), a Meta ezt az információt másodpercek alatt összeköti a személyes profiloddal.
És bumm: a hírfolyamodban máris ott figyel a kiszemelt termék.
## 2. Fingerprinting (Ujjlenyomat-vétel): Amikor a géped beárul
„Jó, de én törlöm a sütiket (cookies), és Inkognitó módban böngészek!" — mondhatnád büszkén.
Nos, a hirdetők sem tegnap estek le a falról. A harmadik féltől származó sütik (third-party cookies) lassú halálával áttértek egy sokkal ravaszabb fegyverre: a Browser Fingerprintingre (böngésző-ujjlenyomatvételre).
Mi az a böngésző-ujjlenyomat?
Amikor belépsz egy weboldalra, a böngésződ rengeteg technikai részletet árul el magáról a szervernek azért, hogy az oldal egyáltalán meg tudjon jelenni. Ha ezeket a technikai apróságokat összerakjuk, egy olyan egyedi kombinációt kapunk, ami szinte csak a te gépedre jellemző.
A fingerprinting szkriptek többek között az alábbiakat kérdezik le a gépedtől:
- Hardveres egyediség (Canvas & WebGL fingerprinting): A videokártyád (GPU) mikroszkopikus eltérésekkel és sajátosságokkal rajzol ki képeket és szövegeket. A szkript kirajzoltat a gépeddel egy láthatatlan 3D-s elemet, és megnézi annak a pontos képkódját. Mivel nincs két egyformán beállított és meghajtott GPU-környezet, ez olyan, mint egy digitális ujjlenyomat.
- Audió kontextus (AudioContext): Milyen apró eltérésekkel dolgozza fel a hangkártyád a szintetizált hanghullámokat.
- Szoftveres környezet: Telepített betűtípusok listája (ha van 45 egyedi fontod meg a Comic Sans, máris gyanúsan egyedi vagy), képernyőfelbontás, időzóna, böngésző-bővítmények, operációs rendszer pontos verziója.
Miért ördögi ez a módszer?
- Nem tudod kitörölni: A sütit letörölheted a gépedről, mehetsz át privát ablakba, de a videokártyádat vagy a képernyőfelbontásodat nem tudod „kitörölni".
- Az Inkognitó mód sem véd: Az Inkognitó ablak olyan a fingerprinting ellen, mint a bankrabláshoz felvett napszemüveg: menőn néz ki, de a mozgásodról és az alkatodról ugyanúgy felismernek.
## 3. Hogyan védekezhetsz felhasználóként?
Nem kell elásnod a telefonodat a kertben, és az alufólia csákót sem kell felvenned. Néhány egyszerű lépéssel drasztikusan megnehezítheted a dolgukat:
- Használj rendes tartalomblokkolót! Az olyan bővítmények, mint az uBlock Origin, csípőből tiltják a Meta Pixel és a legismertebb követőkódok lefutását.
- Válts adatvédelemre fókuszáló böngészőre! A Brave beépített ujjlenyomat-randomizálással dolgozik, a Firefox pedig erős védelmi beállításokkal korlátozza az ilyen jellegű adatgyűjtést.
- Pucold ki a Meta fiókbeállításaidat! A Facebook Off-Facebook Activity (A Facebookon kívüli tevékenységek) menüpontjában letilthatod, hogy a külső oldalakról gyűjtött adatokat hirdetéscélzásra használják fel.
## Szeretnéd, hogy a te weboldalad is úgy gyűjtsön vásárlókat, hogy közben tiszteletben tartja a szabályokat?
A követőkódok, a konverziómérés és az adatvédelem (GDPR) világa ingoványos talaj. Ha nem megfelelően állítod be a méréseket a weboldaladon, két dolog történhet: vagy pénzt égetsz el hibás hirdetési célzásokra, vagy súlyos bírságokat kockáztatsz a helytelen adatkezelés miatt.
Egy egyedileg fejlesztett, villámgyors és jól felépített weboldallal nemcsak a látogatóid bizalmát nyered el, hanem a hirdetéseid konverzióját is a maximálisra pörgetheted.
Szeretnéd technikailag és marketing szempontból is a legtöbbet kihozni a weboldaladból?
Dobj egy üzenetet, és nézzük meg együtt, hogyan építhetünk fel egy olyan rendszert, ami valódi ügyfeleket hoz a vállalkozásodnak!
Weboldal készítés, ami tényleg hoz ügyfeleket
Ha hasonlóan átgondolt, gyors és SEO-barát weboldalra van szükséged, nézzük át közösen az igényeidet.